¿Cuáles son los 4 principios de la protección de datos personales?
Los principios de protección de datos personales son fundamentales para garantizar el uso responsable y ético de la información que las personas comparten. Estos principios establecen las bases para que las organizaciones manejen los datos de manera transparente, segura y respetuosa con los derechos de los titulares. La correcta aplicación de estos principios ayuda a fortalecer la confianza entre los usuarios y las entidades que procesan sus datos.
Entre los principios más importantes se encuentran la licitud, que exige que el tratamiento de datos sea realizado con una base legal válida; la finalidad, que implica que los datos se recopilan y utilizan únicamente para los fines específicos y legítimos informados al titular. Además, la proporcionalidad garantiza que solo se recojan los datos estrictamente necesarios para cumplir con la finalidad, evitando excesos o recopilaciones innecesarias.
Por último, el principio de seguridad requiere que las organizaciones implementen medidas técnicas y organizativas adecuadas para proteger los datos contra accesos no autorizados, pérdida o daño. Estos cuatro principios —licitud, finalidad, proporcionalidad y seguridad— forman la base para un tratamiento de datos responsable y respetuoso con los derechos de las personas.
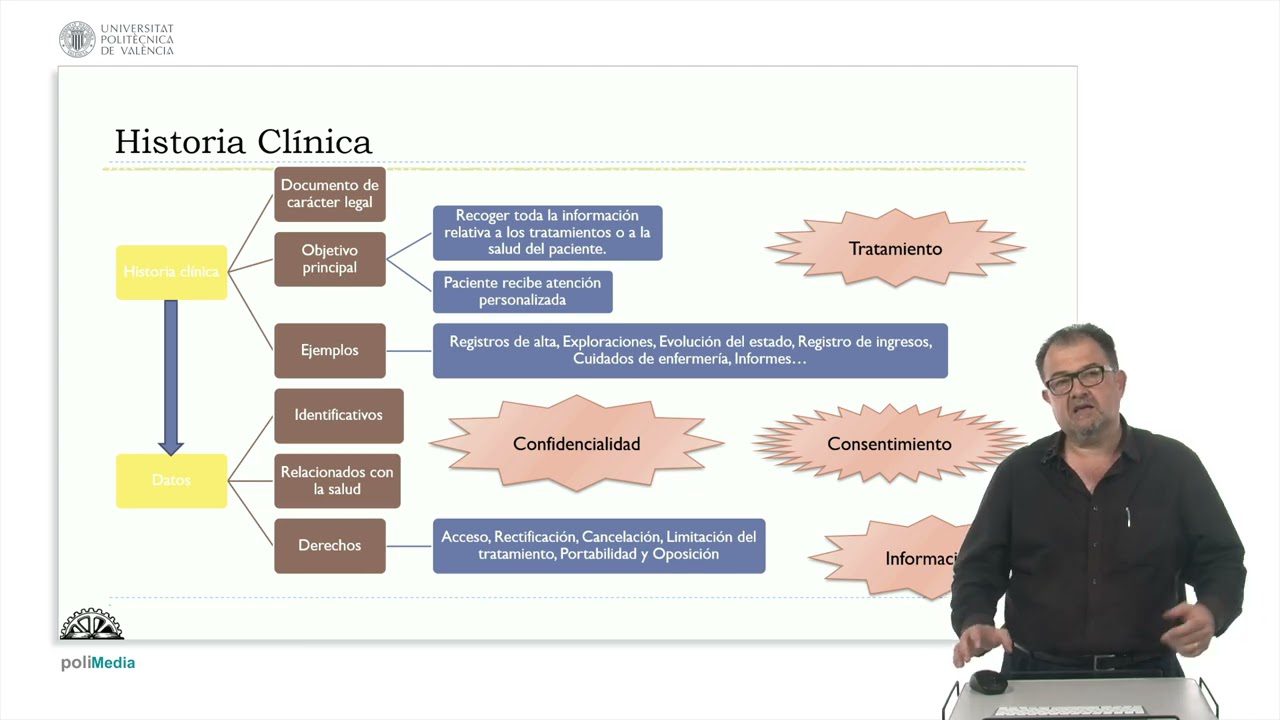
¿Qué normativa protege la confidencialidad de los datos de salud de los pacientes?
Normativa Europea y Nacional sobre protección de datos de salud
La protección de la confidencialidad de los datos de salud de los pacientes está respaldada principalmente por el Reglamento General de Protección de Datos (RGPD) de la Unión Europea, que establece directrices estrictas para el tratamiento de datos personales, incluyendo los datos de salud. Además, en España, la Ley Orgánica de Protección de Datos Personales y Garantía de los Derechos Digitales (LOPDGDD) complementa el RGPD, adaptando la normativa europea a la realidad nacional y reforzando la protección de datos sensibles.
Principios fundamentales de protección
Estas normativas establecen principios esenciales como la licitud, finalidad, minimización, exactitud y confidencialidad en el tratamiento de datos de salud. Se exige que el tratamiento de estos datos solo se realice con el consentimiento explícito del paciente o en casos específicos previstos por la ley, garantizando así que la información sensible permanezca confidencial y solo sea accesible a personal autorizado.
Medidas de protección y sanciones
Las leyes también establecen la obligación de implementar medidas técnicas y organizativas para proteger los datos de salud contra accesos no autorizados, pérdida o divulgación indebida. El incumplimiento de estas normativas puede acarrear sanciones económicas y penales, asegurando un alto nivel de responsabilidad en la gestión de datos médicos.
¿Cuándo es obligatorio tener protección de datos?
La protección de datos es obligatoria en aquellos casos en los que se gestionan datos personales de individuos, ya sea para fines comerciales, laborales o administrativos. Según la normativa vigente, toda organización o empresa que recopile, almacene o procese información que permita identificar a una persona física debe implementar medidas de protección adecuadas para garantizar la confidencialidad y seguridad de esos datos.
Es especialmente obligatorio cuando se manejan datos considerados sensibles, como información de salud, orientación sexual, creencias religiosas, entre otros. La Reglamento General de Protección de Datos (RGPD) establece que, en estos casos, se requiere un nivel adicional de protección y, en algunos casos, el consentimiento explícito del titular de los datos.
Además, la obligación de protección de datos se activa cuando la actividad de tratamiento de datos se realiza en el contexto de una empresa o entidad que opera en la Unión Europea o si los datos afectan a residentes en la UE, independientemente de la ubicación del responsable del tratamiento. Esto implica que muchas organizaciones fuera de la UE también deben cumplir con estas normativas si tratan datos de ciudadanos europeos.
Por último, la ley también establece que las empresas deben realizar evaluaciones de impacto y adoptar medidas técnicas y organizativas para garantizar la protección de datos desde el diseño y por defecto, en cualquier situación en la que se trate información personal de forma sistemática y regular.
¿Qué dice el artículo 4 de la ley de protección de datos personales?
El artículo 4 de la ley de protección de datos personales establece los principios rectores que deben seguir las instituciones y responsables en el tratamiento de datos personales. Entre ellos, se destaca la importancia de garantizar la legitimidad, consentimiento y finalidad en el manejo de la información. Esto significa que los datos deben ser recolectados y utilizados únicamente para los fines específicos y legítimos que hayan sido previamente informados al titular.
Asimismo, el artículo 4 enfatiza que el tratamiento de datos debe ser proporcional y relevante, evitando la recopilación excesiva o innecesaria de información. Además, se establece que los responsables deben adoptar las medidas de seguridad apropiadas para proteger los datos contra pérdida, daño, alteración o acceso no autorizado. La protección de la privacidad y los derechos de los titulares es un aspecto central en esta normativa.
Principios fundamentales del artículo 4
- Licitud y consentimiento: el tratamiento debe realizarse con autorización expresa del titular.
- Finalidad: los datos deben recopilarse para fines específicos y legítimos.
- Proporcionalidad: evitar la recopilación de datos excesivos o irrelevantes.
- Seguridad: implementar medidas para proteger los datos durante su tratamiento.